Conçu au Canada. Exploité sur AWS. Entièrement divulgué.
La plateforme traite les données de renouvellement, l’expérience de réclamations et la couverture des adhérents pour les cabinets canadiens d’assurance collective. Cette page est la source unique pour répondre à la question « est-il sûr d’y mettre notre groupe? » — dirigez-y un responsable de l’approvisionnement et il pourra trouver lui-même les réponses à la plupart des questionnaires de sécurité.
Stocké au Canada · L’IA peut s’exécuter hors du Canada
Nous ne pouvons pas voir votre liste de clients. Même quand nous vous aidons à déboguer.
Au quotidien, la question ne se pose pas : votre cabinet a sa propre base de données, son propre compartiment de stockage et sa propre clé de chiffrement, de sorte que la connexion d’aucun autre cabinet ne peut interroger vos clients, et que la vôtre ne peut pas atteindre les leurs. La question plus difficile est ce qui se passe pendant le soutien — lorsqu’un problème dans vos données exige qu’un ingénieur y regarde. La réponse de blankit est une séance d’emprunt d’identité en lecture seule dans ce seul cabinet, où l’identité des clients est remplacée par des pseudonymes déterministes (p. ex. Client-A4F2) dès le début de la séance.
Un cabinet à la fois, structurellement. Une séance de soutien ouvre une connexion à la base de données d’un seul cabinet. Aucune vue, aucun rapport ni aucune exportation du produit ne couvre plusieurs cabinets, car il n’existe aucune connexion qui pourrait en produire.
Lecture seule par conception. Les requêtes de modification sont rejetées en périphérie — l’opérateur ne peut rien modifier, téléverser, envoyer ni supprimer dans votre cabinet.
Renseignements personnels masqués à la couche des données. Les noms des clients, les noms des personnes-ressources, les courriels, les numéros de téléphone, les titres de documents, les numéros de police et les blocs de texte libre sont remplacés avant tout rendu de page — pas seulement cachés dans l’interface.
Les pseudonymes sont stables. Un même client reçoit le même Client-XXXX d’une page et d’une séance à l’autre, de sorte qu’une conversation de soutien peut faire référence à un dossier précis sans exposer d’identité.
Les chiffres restent visibles. Les assureurs, les montants, les ratios de sinistres, les dates, les effectifs et les garanties passent sans masque, de sorte que le triage des calculs de primes et de réclamations reste possible.
Audité et limité dans le temps. Chaque début et chaque fin sont inscrits au journal d’audit avec l’identité de l’opérateur et le cabinet visé. Les séances expirent après 30 minutes.
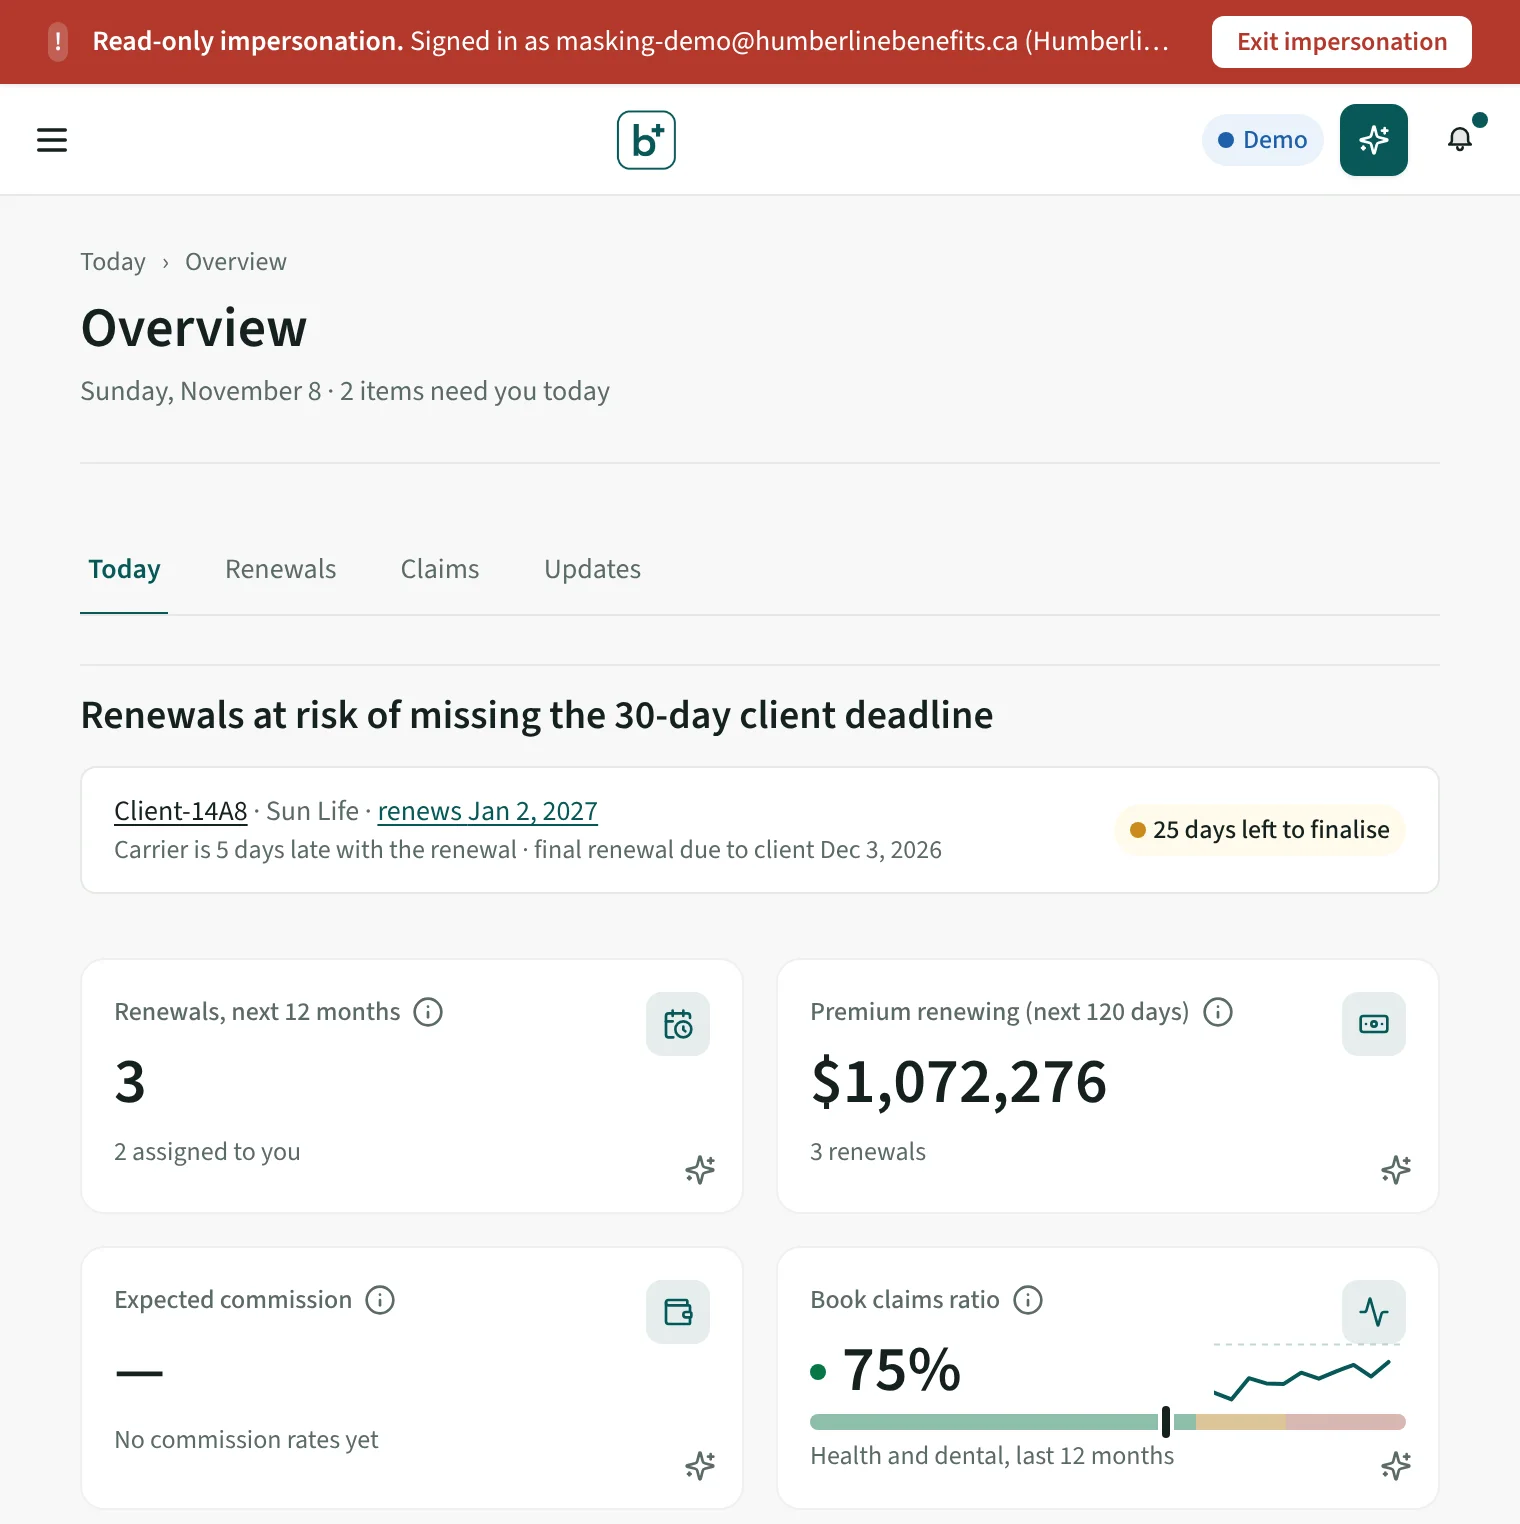
La capture d’écran ci-dessous provient d’une véritable séance de soutien. La bannière en haut rend l’état de lecture seule impossible à manquer, et le corps de la page montre ce que nous voyons — vos rappels et votre suivi des renouvellements affichés à travers le masque.
Capture en direct d’une séance de soutien dans un cabinet de démonstration : la bannière rouge indique la lecture seule, et les noms des clients apparaissent sous forme de pseudonymes tandis que les chiffres restent visibles.
01
Stockage et traitement des données
Application et stockage hébergés au Canada
L’application fonctionne dans AWS Canada (Centre) — région de Montréal. Le calcul (ECS Fargate), la base de données (RDS PostgreSQL), le stockage d’objets (S3) et les secrets (KMS) sont tous provisionnés dans ca-central-1. Chaque octet de données client au repos, et chaque sauvegarde, est stocké au Canada. Le traitement par l’IA est la seule étape qui peut avoir lieu hors du Canada — voir ci-dessous.
Une entreprise canadienne
Blankit Health Inc. est une entreprise canadienne. Aucune société mère américaine, aucune activité à l’étranger.
Traitement par l’IA : Claude d’Anthropic par l’intermédiaire d’Amazon Bedrock — peut être traité hors du Canada
Chaque fonction d’IA de blankit — la lecture des renouvellements des assureurs, des rapports d’expérience de réclamations, des brochures, des soumissions et de la correspondance, Rider et l’agent conversationnel des adhérents — utilise Claude d’Anthropic, hébergé par AWS sur Amazon Bedrock. Les requêtes entrent dans AWS à Montréal (ca-central-1). AWS sert ces modèles au moyen de l’inférence interrégionale; une requête peut donc être traitée hors du Canada, y compris aux États-Unis, en vertu de l’AWS Customer Agreement et de l’AWS Data Processing Addendum. Anthropic ne reçoit pas les données par cette voie; AWS héberge le modèle. blankit exploite Amazon Bedrock avec la conservation des données réglée à « none » (aucune conservation des données). AWS indique que, dans ce mode, aucune donnée de requête ou de réponse n’est écrite dans un stockage durable ni partagée avec le fournisseur du modèle. Le stockage est une question distincte et ne change pas : les documents, la base de données et les sauvegardes restent stockés dans ca-central-1. Les feuilles de calcul de recensement et les listes d’employés sont lues par du code et ne sont jamais envoyées à un modèle d’IA; un recensement téléversé en PDF ou en photo est lu par Claude pour en transcrire les lignes. Déclaré sur la page des sous-traitants.
02
Transparence de l’IA
Chaque document indique que l’IA a été utilisée
Chaque document produit par blankit qui énonce un prix ou formule une recommandation — rapports de renouvellement, courriel de contestation à l’assureur, lettres de contre-proposition, rapports de soumissions et présentations des avantages sociaux, tarification des modifications de garanties et rapports sur les réclamations — porte un court avis indiquant que l’intelligence artificielle a servi à le préparer. Cet avis s’ajoute au pied de page propre au cabinet, de sorte qu’il ne peut pas être désactivé, et les documents PDF en français le portent en français.
L’IA lit les documents. La tarification relève de l’arithmétique.
Le rôle de l’IA est la lecture : elle relève les chiffres du renouvellement d’un assureur, d’une brochure de régime ou d’un rapport d’expérience de réclamations. La prime de renouvellement équitable est ensuite calculée par le moteur actuariel documenté de blankit, qui donne toujours la même réponse pour les mêmes données; elle n’est pas générée par un modèle. Chaque renouvellement est lu deux fois, et toute prime sur laquelle les deux lectures divergent est présentée au conseiller avec les deux chiffres.
Un conseiller répond de chaque livrable
blankit est un outil pour les conseillers en assurance collective, et non un substitut au conseiller. Les conditions d’utilisation exigent qu’un cabinet révise le travail assisté par l’IA avant qu’il parvienne à un client ou serve à une décision sur sa couverture ou sa tarification, et le rapport de renouvellement l’indique au promoteur de régime sur sa page couverture.
L’agent conversationnel des adhérents dit qu’il est une IA
Paige, l’agent conversationnel des adhérents, indique aux adhérents qu’il s’agit d’un agent conversationnel d’IA — à l’écran dans l’agent conversationnel Web, et au début de chaque conversation dans les applications de clavardage où il fonctionne. Ses réponses proviennent de la brochure de régime de l’adhérent, et sur le Web chaque réponse cite la page dont elle provient. La brochure et l’assureur ont le dernier mot, et Paige le dit.
Soumis à la politique d’utilisation d’Anthropic
Chaque fonction d’IA de blankit utilise Claude d’Anthropic, et les conditions d’utilisation obligent chaque cabinet de la plateforme à respecter la politique d’utilisation d’Anthropic, en plus des propres règles d’utilisation acceptable de blankit. L’endroit où a lieu le traitement par l’IA est précisé sous Stockage et traitement des données.
03
Protection des renseignements personnels et pratiques réglementaires
Aligné sur la LPRPDE dès la conception
Conçu autour des principes de la LPRPDE dès le premier jour — limitation des fins, responsabilité, accès de la personne concernée. Les consentements sont enregistrés pour chaque adhérent dans les parcours de l’agent conversationnel et d’adhésion à l’assurance maladies graves, avec des énoncés de fins explicites.
Conçu pour répondre aux exigences de la Loi 25 du Québec
Un responsable de la protection des renseignements personnels est désigné et inscrit publiquement. Le français québécois est pris en charge de bout en bout dans les livrables destinés aux adhérents. Chaque cabinet dispose d’une boîte de réception des demandes d’accès assortie d’un délai de 30 jours. Un modèle d’évaluation des facteurs relatifs à la vie privée encadre les nouvelles fonctions qui touchent des renseignements personnels, et des évaluations sont au dossier pour le traitement par l’IA, la recherche d’adresse et la signature électronique.
Registre des activités de traitement (RoPA)
Chaque catégorie de renseignements personnels que traite la plateforme est inventoriée dans notre registre interne des activités de traitement (RoPA) — source, fin, durée de conservation, sous-traitants, mécanisme de transfert. Offert aux cabinets sous entente de confidentialité.
Les registres publics sont lus, jamais interrogés
blankit remplit la province manquante d’un client à partir de registres publics d’entreprises — le registre des sociétés fédérales de Corporations Canada et le Registraire des entreprises du Québec. Le fichier publié complet est téléchargé et apparié localement, de sorte qu’aucun nom, aucune adresse ni aucun identifiant de client n’est jamais envoyé à un service de recherche, et qu’aucun tiers n’apprend qui sont les clients d’un cabinet — ce que permettrait une API de recherche client par client. Le registre est un document public; tout ce qu’il répond peut donc être vérifié dans la déclaration elle-même. C’est aussi la preuve la moins bien classée qu’accepte la plateforme : il peut remplir une province qui n’a rien derrière elle et ne peut jamais modifier une province confirmée par un conseiller, indiquée dans un document d’assureur ou fournie par un CRM.
Quitter blankit : toutes les copies supprimées en 30 jours
Un administrateur du cabinet peut fermer le compte en tout temps à partir de Paramètres → Compte, après avoir tout téléchargé — chaque dossier dans un chiffrier et chaque document client. La fermeture déconnecte tout le monde immédiatement et arrête les clés d’API et l’agent conversationnel des employés. La base de données et le stockage propres au cabinet sont ensuite supprimés, chaque fichier avec toutes ses versions antérieures, les conversations avec Rider comprises, et l’administrateur reçoit par courriel le décompte de ce qui a été supprimé. Les sauvegardes ne peuvent pas être modifiées; elles sont donc conservées pendant de courtes périodes — 28 jours pour les sauvegardes de la base de données, 25 pour la sauvegarde nocturne de la bibliothèque — et toutes les copies des données du cabinet, sauvegardes comprises, disparaissent dans les 30 jours suivant la fermeture. Les journaux de sécurité conservés pour les enquêtes sur les incidents, qui peuvent consigner des noms de fichiers et des pages consultées, ne sont pas supprimés à la fermeture et expirent selon leur propre calendrier, au plus un an.
Transparence sur les sous-traitants
La liste complète des tiers qui traitent des renseignements personnels pour notre compte — avec leur emplacement, la fin du traitement et le mécanisme de transfert — est publiée. Les cabinets sont avisés au moins 30 jours avant qu’un nouveau sous-traitant entre dans le chemin des données de production.
04
Posture de sécurité
SOC 2 — travaux de préparation en cours, aucune attestation à ce jour
Les pratiques d’ingénierie sont conçues et documentées en fonction des critères des services de confiance (Trust Services Criteria) SOC 2 pour la sécurité, la disponibilité et la confidentialité, et nous tenons, contrôle par contrôle, un suivi de l’état de préparation par rapport à ces critères. Pour être précis sur l’état de la situation : aucun auditeur n’a encore été mandaté, aucune période d’observation n’a commencé, et blankit ne détient aucune attestation SOC 2 — ni de type I ni de type II. La prochaine étape est de mandater un cabinet indépendant de CPA. Si votre service de l’approvisionnement a besoin de preuves avant qu’un audit existe, demandez le sommaire de préparation actuel et nous vous le transmettrons, y compris ce qui reste à faire.
Chiffrement en transit et au repos
HTTPS uniquement à l’équilibreur de charge applicatif (TLS 1.2 ou supérieur). Le stockage RDS est chiffré avec des clés gérées par KMS. Les compartiments S3 imposent le chiffrement côté serveur (AES-256) et bloquent tout accès public au niveau des ressources du compte. Les secrets sont stockés dans AWS Secrets Manager — jamais dans le code source.
Modèle de session authentifiée
Deux systèmes de session distincts — un pour les conseillers et les administrateurs de cabinet (témoin JWT à courte durée de vie), un pour les utilisateurs du portail des adhérents (justificatifs porteurs hachés). L’accès d’un système de session à l’autre est impossible par conception — les utilisateurs du portail ne peuvent pas lire les données des conseillers, et inversement.
Chaque cabinet a sa propre base de données, son propre compartiment et sa propre clé de chiffrement
Les données appartenant à un cabinet ne sont pas des lignes d’une table partagée séparées par un filtre. Chaque cabinet de conseillers se voit attribuer sa propre base de données PostgreSQL, son propre compartiment S3 et sa propre clé KMS; la connexion d’un cabinet ne peut pas du tout atteindre la base de données d’un autre cabinet, de sorte qu’une lecture entre cabinets n’est pas une chose que l’application refuse de faire — c’est une chose qu’elle n’a aucun moyen de tenter. Les enregistrements du plan de contrôle (facturation, répertoire des cabinets) se trouvent dans une base de données de catalogue distincte qui ne contient aucune donnée client. C’est une propriété fixe de la plateforme et non un niveau d’abonnement : aucun forfait ne fait partager une base de données à des cabinets.
Cloisonnement des locataires au niveau des requêtes, en deuxième ligne
Dans la propre base de données d’un cabinet, chaque modèle contenant des données du cabinet reste cloisonné par firmId, la couche d’accès aux données injectant le filtre de locataire au niveau des requêtes — de sorte qu’une erreur de programmation dans un gestionnaire de route ne peut pas franchir une frontière, même au sein d’un locataire. Une courte liste d’exceptions explicite couvre les recherches préalables à l’authentification où le justificatif lui-même détermine le cabinet (ouverture de session, clés d’API); un test de cohérence du schéma fait échouer la compilation si tout autre modèle portant un firmId échappe au cloisonnement. Les scripts sont vérifiés de la même façon, en parcourant le graphe des importations plutôt qu’en cherchant le nom d’une fonction utilitaire.
Authentification à deux facteurs et par clé d’accès
Obligatoire pour chaque compte administrateur — un administrateur sans deuxième facteur ne peut pas accéder au produit tant qu’il n’en a pas inscrit un, et ne peut pas ensuite retirer son dernier facteur. Tout cabinet peut en outre l’exiger de chacun de ses membres. Les conseillers peuvent utiliser TOTP, un code à usage unique par courriel ou une clé d’accès WebAuthn — et une clé d’accès vérifiée permet aussi, à elle seule, une ouverture de session sans mot de passe et résistante à l’hameçonnage. Les secrets TOTP sont chiffrés au repos avec une clé AES-GCM conservée séparément de la base de données; les clés publiques des clés d’accès ne sont pas secrètes et sont stockées sans chiffrement.
Journal d’audit révélant toute altération, pour chaque action privilégiée
Chaque action d’un conseiller qui touche des renseignements personnels ou exécute une opération privilégiée est enregistrée — qui, quoi, quand, d’où. Les journaux sont conservés sept ans tant que le compte du cabinet est ouvert — la fermeture du compte les supprime avec le reste de ses données — et ne peuvent pas être modifiés à partir de l’application. Les entrées sont aussi chaînées : chacune stocke un SHA-256 calculé sur ses propres champs et sur le hachage de l’entrée précédente, par cabinet, de sorte que modifier un champ enregistré, supprimer une entrée ou réordonner l’historique rompt la chaîne de façon arithmétique et est détectable à la vérification. Les entrées écrites avant l’existence de la chaîne ne portent aucun hachage et sont signalées comme non couvertes plutôt que comptées comme protégées.
05
Disponibilité et soutien
Objectif de disponibilité de 99,9 %
L’objectif de niveau de service est une disponibilité mensuelle de 99,9 % — environ 43 minutes d’interruption permises par mois. ECS Fargate exécute deux tâches ou plus derrière un Application Load Balancer doté de vérifications d’état; les déploiements sont des mises à jour progressives sans interruption, avec retour en arrière automatique en cas d’échec d’une vérification d’état.
Soutien canadien
Le soutien est assuré par de vraies personnes établies au Canada. Aucun premier niveau à l’étranger, aucun robot scripté. Délais de réponse visés : 4 heures pour les incidents critiques, 1 jour ouvrable pour tout le reste.
Surveillance 24 h/24, 7 j/7 des chemins critiques
Des alarmes CloudWatch surveillent 24 h/24, 7 j/7 le pipeline d’analyse des renouvellements, l’ingestion des réclamations et les points de terminaison d’authentification. Une alarme de l’équilibreur de charge ou de la base de données avise directement l’équipe d’ingénierie.
06
Pratiques opérationnelles
Sauvegardes quotidiennes chiffrées de la base de données
Les sauvegardes automatisées RDS s’exécutent chaque nuit avec une restauration à un instant donné sur 28 jours, de sorte que tout moment des 28 derniers jours peut être restauré. La base de données de production est Multi-AZ — une instance de secours synchrone dans une deuxième zone de disponibilité de Montréal, basculée automatiquement par AWS. Les instantanés sont chiffrés avec la même clé KMS que la base de données active et restent dans ca-central-1.
Discipline des migrations
Toutes les modifications de schéma sont des migrations sous contrôle de version, appliquées automatiquement au déploiement avec le même outil de migration qu’en développement. Les procédures de retour en arrière sont documentées pour chaque migration.
Réduction du nombre de fournisseurs
Les dépendances SaaS externes sont volontairement peu nombreuses : AWS (hébergement, IA et courriels transactionnels envoyés depuis Montréal), Stripe (facturation), deux outils du site Web qui ne reçoivent aucune donnée client (Cloudflare Turnstile pour la détection des robots, Calendly pour réserver un appel) et une connexion CRM facultative — Salesforce, HubSpot, Microsoft Dynamics 365 ou Zoho — pour les cabinets qui en font la demande. Un CRM est connecté cabinet par cabinet, n’est jamais requis et fonctionne en lecture seule — à moins que le cabinet n’active lui-même l’écriture en retour. Les autres intégrations facultatives sont aussi désactivées tant qu’un cabinet ne les active pas : Slack, Microsoft Teams, un dossier Google Drive surveillé et une boîte aux lettres Microsoft 365 ou Google connectée. Chacune est contractée sous le régime du droit canadien lorsque c’est possible, et la liste complète, avec ce que chacune reçoit et où, figure sur la page des sous-traitants.
Vérifications nocturnes de l’intégrité des données
Chaque nuit, blankit relit les données stockées de chaque cabinet et recherche les défauts qui s’affichent correctement mais sont erronés en profondeur — une période d’expérience enregistrée deux fois, un relevé de commissions compté deux fois, un document dont le fichier n’est plus là où l’enregistrement le situe. Les constats sont présentés au cabinet avec ce que chacun coûte; lorsqu’un défaut peut être réparé sans porter de jugement, la réparation est appliquée automatiquement et à chaque cabinet, y compris aux cabinets intégrés après sa rédaction. Une vérification qui ne peut pas s’exécuter est signalée comme telle et jamais comme un résultat sans anomalie.
Intervention en cas d’incident de confidentialité
Un guide d’intervention documenté encadre le triage des incidents, l’avis aux autorités de réglementation (Loi 25 / LPRPDE) et l’avis aux cabinets dans les 72 heures suivant la confirmation. Des exercices sur table sont prévus deux fois par année; le plus récent a eu lieu en juillet 2026.
Des questions ou un questionnaire de sécurité? Écrivez à privacy@blankit.ca — la plupart des questionnaires reçoivent une réponse le jour ouvrable même. Si un élément dont un client potentiel a besoin ne figure pas ici, nous l’ajoutons à cette page plutôt que de tenir un document ponctuel parallèle.